2024年信息安全技术视角下的网络安全等级保护与软件开发安全管理
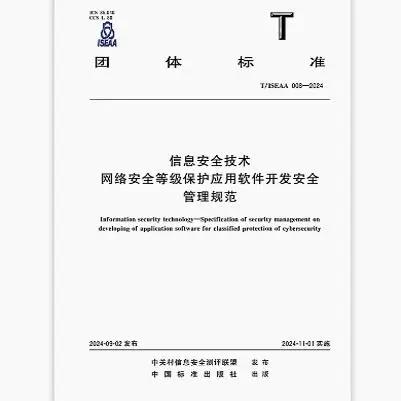
随着数字化转型的深入,网络与信息安全已成为关系国家安全、社会稳定和经济发展的重要议题。2024年,我国在信息安全技术领域持续完善标准体系,特别是网络安全等级保护制度(等保2.0)的深入实施,对应用软件开发安全管理提出了更高要求。与此网络与信息安全软件开发自身也面临着安全性与合规性的双重挑战。本文将围绕网络安全等级保护的应用软件开发安全管理要求、网络与信息安全软件开发的安全实践以及二者融合趋势展开分析。
一、网络安全等级保护对应用软件开发的安全管理要求
网络安全等级保护制度是我国网络安全领域的基本国策。等保2.0标准体系(GB/T 22239-2019、GB/T 25070-2019、GB/T 28448-2019等)明确了不同等级系统在安全物理环境、安全通信网络、安全区域边界、安全计算环境和安全管理中心等方面的要求。对于应用软件开发而言,等保要求贯穿于软件生存周期全过程:
- 需求分析阶段:需明确等级保护定级结果,识别应用系统承载的业务信息安全保护等级,并将相应安全需求(如身份鉴别、访问控制、数据完整性、保密性等)纳入软件需求规格说明书。
- 设计阶段:依据等保要求设计安全架构,包括安全功能设计(如双因素认证、安全审计、入侵防范)和自身安全设计(如代码安全、接口安全)。
- 开发阶段:实施安全编码规范,避免常见漏洞(如SQL注入、跨站脚本、缓冲区溢出),并对第三方组件进行安全审查。
- 测试阶段:开展安全功能测试和渗透测试,验证等保要求的落实情况,确保应用系统满足相应等级的安全保护能力。
- 部署与运维阶段:配合等级测评,提供软件安全相关文档,并建立漏洞修复和应急响应机制。
二、网络与信息安全软件开发的安全管理实践
网络与信息安全软件(如防火墙、入侵检测、加密机、安全审计系统等)是保障网络安全的重要工具。其开发过程本身的安全管理至关重要,否则可能引入供应链风险。2024年,随着《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》的深入实施,安全软件开发需遵循以下实践:
- 安全开发生命周期(SDL):将安全活动嵌入需求、设计、编码、测试、部署、运维各阶段,建立威胁建模、安全代码审查、安全测试等关键控制点。
- 供应链安全管理:对开源组件和第三方库进行安全评估,建立软件物料清单(SBOM),及时跟踪和修复已知漏洞,防范供应链攻击。
- 安全验证与认证:安全软件需通过国家权威机构的检测认证(如公安部销售许可证、CCRC认证),确保其安全功能符合国家标准。
- 漏洞管理与应急响应:建立漏洞接收、验证、修复和披露流程,与CNVD、CNNVD等国家平台联动,确保安全软件自身漏洞得到及时处置。
三、等保要求与安全软件开发的融合趋势
2024年,等保2.0与安全软件开发的融合呈现新趋势:
1. DevSecOps的落地:将等保要求转化为可自动化的安全策略,嵌入CI/CD流水线,实现安全左移。例如,在代码提交阶段自动进行静态应用安全测试(SAST),在部署前进行动态应用安全测试(DAST),并自动生成等保合规报告。
2. 安全能力中台化:安全软件开发商将身份认证、访问控制、安全审计等通用安全能力封装为服务,供应用软件按需调用,降低等保合规成本,提升安全一致性。
3. 智能化安全运营:结合AI技术,安全软件能够自动识别异常行为、预测潜在威胁,并联动等保要求的安全审计和入侵防范功能,实现主动防御。
四、结论与展望
2024年,网络安全等级保护制度对应用软件开发的安全管理提出了系统化、全生命周期的要求。网络与信息安全软件的开发需遵循SDL和供应链安全实践,确保自身安全可靠。随着等保标准的持续演进和DevSecOps的普及,安全将更深度地融入软件开发流程,推动我国网络与信息安全产业高质量发展。软件企业应积极构建安全开发能力,将等保要求内化为研发规范,以安全促发展,以合规保底线,为数字中国建设筑牢安全基石。
如若转载,请注明出处:http://www.h15239034858.com/product/87.html
更新时间:2026-11-21 18:28:18