信创-信息安全工程师认证课程介绍 聚焦网络与信息安全软件开发
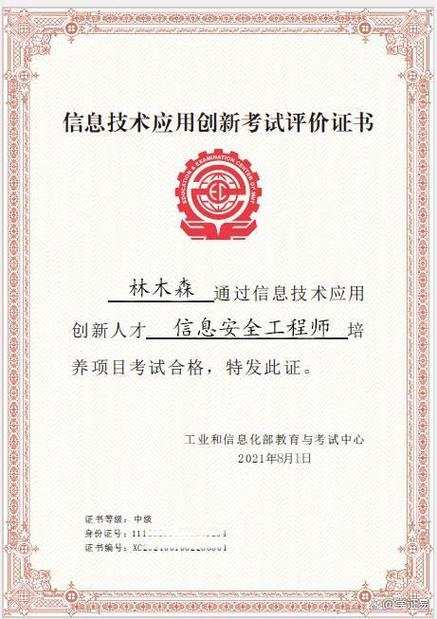
一、课程背景\n\n随着信息技术应用创新(信创)产业在党政、金融、能源、交通等关键领域的深入推进,自主可控的网络与信息安全软件开发已成为保障国家数字底座安全的核心环节。信创环境下的信息安全工程师不仅需要掌握传统安全知识体系,更需深入理解国产化软硬件生态下的安全开发规范、密码技术应用与合规要求。本认证课程面向信创产业人才需求,聚焦网络与信息安全软件开发方向,培养能够胜任信创安全产品研发、安全功能设计与安全测试的复合型工程师。\n\n## 二、培养目标\n\n完成课程并通过认证的学员应能够:\n\n1. 理解信创政策体系、产业生态及安全合规要求,掌握国产化平台下的开发环境搭建;\n2. 掌握网络与信息安全软件的安全设计原则与开发流程,能够编写符合安全编码规范的程序代码;\n3. 熟练应用国产密码算法(SM2/SM3/SM4)及国密SSL协议实现安全通信与数据保护功能;\n4. 具备信创环境下安全软件的开发、调试、测试与漏洞修复能力;\n5. 能够按照等级保护与信创安全标准完成安全软件的设计文档编制与合规自查。\n\n## 三、课程内容体系\n\n课程采用模块化设计,共计六个模块、约120学时(含实验与项目实践)。\n\n### 模块一:信创产业与安全政策基础(16学时)\n\n- 信创产业生态概览:芯片、操作系统(麒麟、统信等)、数据库(达梦、人大金仓等)、中间件\n- 网络安全法律法规与标准体系:网络安全法、数据安全法、等级保护2.0\n- 信创安全合规要求与安全产品认证测评流程简介\n\n### 模块二:网络与信息安全技术基础(24学时)\n\n- 网络协议安全基础与攻击面分析\n- 身份认证、访问控制、审计与安全模型\n- 密码学基础:对称/非对称密码、哈希算法、PKI体系\n- 安全威胁建模与风险评估方法\n\n### 模块三:信创平台安全开发环境(16学时)\n\n- 国产操作系统下的开发工具链与交叉编译环境搭建\n- 信创数据库的安全访问与开发接口\n- 国产化中间件安全配置与集成开发\n- 开发环境安全加固与代码版本安全管理\n\n### 模块四:网络与信息安全软件开发核心(28学时)\n\n- 安全软件工程与安全开发生命周期(SDL)\n- 安全编码规范:内存安全、输入验证、异常处理、日志安全\n- 国密算法编程实现与国密SSL/TLS安全通信开发\n- 安全通信协议、数据加解密、密钥管理模块的开发实践\n- 防火墙、入侵检测等典型安全设备软件模块的功能设计\n- 单元测试、代码审计与静态分析工具的使用\n\n### 模块五:安全测试与漏洞治理(20学时)\n\n- 安全软件测试方法:功能安全测试、模糊测试、渗透测试基础\n- 常见漏洞原理(缓冲区溢出、注入、逻辑漏洞)与修复实践\n- 源码审计流程与工具链应用\n- 漏洞管理、补丁发布与应急响应机制\n\n### 模块六:综合项目实战(16学时)\n\n- 项目一:基于国密算法的安全文件传输工具开发(含加解密、完整性校验与密钥协商)\n- 项目二:信创环境下的安全日志审计模块开发与测试\n- 项目答辩与认证考试辅导\n\n## 四、教学特色\n\n1. 信创真环境实训:实验环节依托国产主流操作系统、数据库与中间件搭建,贴近实际工程场景;\n2. 以开发为主线:区别于纯运维类安全课程,突出
如若转载,请注明出处:http://www.h15239034858.com/product/85.html
更新时间:2026-11-21 21:00:57